Fix72 Antivirus : la surveillance, et quelqu'un au bout du fil
Une application Windows qui surveille les comportements anormaux de votre ordinateur, vous alerte en clair, et ouvre une prise en main à distance en un clic — sans code à recopier ni logiciel à installer dans l'urgence.
Windows 10 et 11, 64 bits · installeur d'environ 78 Mo · essai Pro de 15 jours, sans carte bancaire
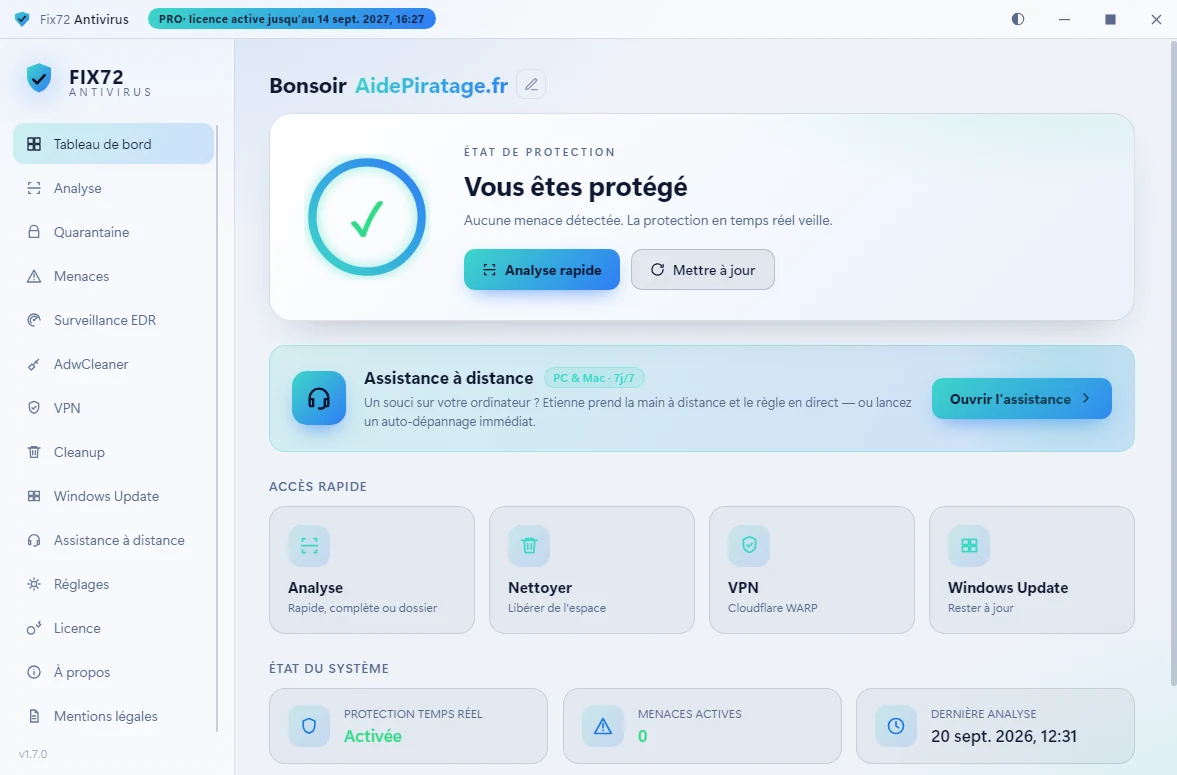
À quoi sert Fix72 Antivirus ?
À voir venir ce qu'un antivirus classique ne voit pas encore, et à ne pas rester seul quand ça arrive. L'application surveille les comportements suspects sur votre PC, vous explique ce qu'elle a vu en français, et permet d'ouvrir une prise en main à distance en un clic. La détection et les alertes sont gratuites ; la réponse automatisée et les outils avancés sont dans la version Pro, à 30 € par an.
Ce que ce n'est pas — et pourquoi je le dis d'emblée
Ce n'est pas un moteur antivirus de plus. La détection des fichiers malveillants est faite par Microsoft Defender, déjà présent dans Windows et déjà excellent. Fix72 Antivirus le pilote : il ne le remplace pas, et ne prétend pas concurrencer Bitdefender ou Kaspersky sur leur terrain.
Pourquoi l'écrire aussi franchement ? Parce que c'est exactement ce que je vous dirais au téléphone. Installer un second moteur antivirus sur une machine familiale, c'est deux logiciels qui se surveillent l'un l'autre et un ordinateur qui rame — l'installeur refuse d'ailleurs de s'installer s'il en détecte un autre, en le nommant.
Ce que l'application apporte, c'est donc autre chose : une lecture claire de ce que Defender fait déjà, une surveillance comportementale qu'il n'a pas en version grand public, et un canal direct vers quelqu'un. Les outils complémentaires qu'elle propose — AdwCleaner, le VPN Cloudflare — sont téléchargés à la demande chez leurs éditeurs officiels, jamais redistribués.
La surveillance comportementale : voir avant la signature
Un antivirus classique reconnaît ce qu'il connaît déjà. Une attaque récente, un script fabriqué pour vous, un outil légitime détourné : il ne voit rien, parce qu'il n'y a aucune signature à reconnaître. La surveillance comportementale regarde autre chose — ce que les programmes font.
- Vingt règles de détection tournent en continu : elles repèrent par exemple un processus qui tente de lire les identifiants enregistrés, un script obfusqué lancé depuis un document, un chiffrement massif de fichiers qui commence, ou une connexion sortante anormale.
- L'alerte est écrite en français, avec ce qui a été observé, ce que ça peut signifier, et ce qu'il est raisonnable de faire. Pas un code d'erreur.
- Je reçois l'alerte aussi quand elle est critique. Vous n'avez donc rien à faire pour être vu : si quelque chose de sérieux se produit, je le sais.
- La zone de confiance évite le bruit : les outils que j'utilise pendant un dépannage sont reconnus et ne déclenchent pas d'alerte.
La détection et les alertes sont gratuites, volontairement : savoir qu'il se passe quelque chose ne devrait pas être payant. Ce que débloque le Pro, c'est la réponse : arrêter le processus, mettre le fichier de côté, isoler le poste du réseau en un bouton.
À quoi ressemble une alerte, concrètement
C'est la question qui décide si un outil de surveillance sert à quelque chose. Une alerte illisible ne vaut rien : on la ferme, et la fois d'après on ferme aussi la vraie. Chaque alerte porte donc quatre choses, dans cet ordre :
- Ce qui a été observéLe nom du programme, le moment exact, et l'action surveillée — par exemple : un processus a tenté d'accéder à la mémoire où Windows garde les identifiants de session.
- Ce que ça peut signifierEn français, avec les deux lectures possibles quand elles existent : un logiciel légitime qui fait quelque chose d'inhabituel, ou un vol d'identifiants en cours.
- Le niveau de gravitéInformation, à surveiller, ou critique. Seules les alertes critiques me sont transmises ; les autres restent dans le fil, consultables quand vous voulez.
- Ce qu'il est raisonnable de faireAttendre, vérifier un point précis, ou agir tout de suite. Jamais un code d'erreur, jamais « contactez votre administrateur ».
Ce que la surveillance observe, et ce qu'elle ignore
Les vingt règles ne regardent pas des fichiers : elles regardent des enchaînements. C'est ce qui permet de voir une attaque dont personne n'a encore la signature.
- L'accès aux identifiants : un programme qui lit la mémoire où Windows conserve les mots de passe de session. Légitime pour deux ou trois outils système, anormal pour tout le reste.
- Les scripts lancés depuis un document : une pièce jointe qui déclenche PowerShell, surtout avec une commande encodée ou illisible.
- Le chiffrement en rafale : des centaines de fichiers modifiés en quelques secondes dans vos dossiers personnels. C'est la signature d'un rançongiciel qui démarre, et c'est la minute où l'on peut encore l'arrêter.
- La persistance : une tâche planifiée, une clé de démarrage ou un service créé discrètement pour survivre au redémarrage.
- Les connexions sortantes anormales : un processus ordinaire qui se met à parler à une adresse qu'il n'a jamais contactée.
Ce qu'elle n'observe pas : le contenu de vos documents, vos conversations, vos pages visitées. La surveillance porte sur le comportement des programmes, pas sur ce que vous faites. Et deux familles de règles connues pour leur taux de fausses alertes chez un particulier — celles qui bloquent les supports amovibles et l'exécution distante entre machines — sont volontairement désactivées : sur un poste familial, elles cassent plus qu'elles ne protègent.
Quand l'alerte est fondée : la réponse
Détecter sans pouvoir agir serait cruel. Trois réponses sont disponibles depuis l'alerte elle-même, en version Pro :
- Arrêter le processus — l'action qui compte pendant un chiffrement, où chaque seconde ajoute des fichiers perdus.
- Mettre le fichier de côté — une quarantaine propre à la surveillance, réversible : si c'était un faux positif, on le restaure.
- Isoler le poste du réseau — un bouton coupe les communications sans éteindre la machine. C'est exactement le geste d'urgence recommandé face à un rançongiciel, et il devient accessible à quelqu'un qui n'a jamais débranché un câble réseau.
L'assistance en un clic, sans code à recopier
C'est la partie que je trouve la plus utile, et c'est celle dont on parle le moins. Quand quelqu'un est en difficulté, la pire étape est toujours la même : télécharger un logiciel de prise en main, trouver un numéro à neuf chiffres, le lire au téléphone sans se tromper — souvent en panique, parfois avec une machine qui rame.
Ici, il n'y a rien de tout ça. L'application est déjà installée : un bouton ouvre l'accès, un autre le referme. Vous voyez l'écran en permanence, et vous coupez quand vous voulez. Quinze minutes sont offertes par poste ; au-delà, c'est 15 € de l'heure au prorata, ou un forfait annoncé avant de commencer.
Le chat et le téléphone sont dans la même fenêtre. Et si vous préférez essayer seul, un auto-dépannage guidé traite les pannes courantes sans intervention.
Comment se passe une session, minute par minute
- Vous ouvrez l'assistance depuis l'application, ou vous m'appelez et je vous dis d'appuyer dessus.
- Le canal s'ouvre de votre côté, et de votre côté seulement : je ne peux pas entrer sans ce geste.
- Vous voyez tout : l'écran reste le vôtre, chaque action est visible, et un bouton referme l'accès immédiatement.
- Le compteur démarre à la prise en main, pas à l'appel. Les quinze premières minutes du poste sont offertes, et vous voyez le temps défiler.
- À la fin, le canal se ferme seul. Rien ne reste actif, rien ne tourne en arrière-plan en attendant la prochaine fois.
La console : ce que Windows fait déjà, mais lisible
Defender est puissant et illisible. La console remet à plat ce qui compte :
- Analyses — rapide, complète, ou sur un dossier précis, avec la quarantaine et l'historique des menaces.
- Protections — temps réel, réseau, logiciels indésirables, cloud, et côté Pro : anti-rançongiciel par accès contrôlé aux dossiers, pare-feu sur les trois profils, analyse quotidienne, et huit règles anti-exploit choisies pour leur efficacité et leur faible risque de casse chez un particulier.
- AdwCleaner — le complément anti-adwares de Malwarebytes, pour les publicités et barres d'outils que Defender laisse passer.
- VPN Cloudflare WARP — avec un filet de sécurité : l'application teste réellement la connexion après activation et se déconnecte seule si internet ne répond plus. Un client coupé du réseau, ça n'arrive pas.
- Nettoyage disque — catégorie par catégorie, avec l'espace récupérable affiché avant de lancer quoi que ce soit.
Gratuit ou Pro : ce qui change vraiment
| Fonction | Gratuit | Pro — 30 €/an |
|---|---|---|
| Analyse rapide, quarantaine, historique | Oui | Oui |
| Analyse complète, analyse d'un dossier | Non | Oui |
| Protections temps réel, réseau, cloud | Oui | Oui |
| Anti-rançongiciel, pare-feu, anti-exploit | Non | Oui |
| Surveillance comportementale — détection et alertes | Oui | Oui |
| Surveillance — arrêter, isoler, mettre de côté | Non | Oui |
| AdwCleaner, VPN, nettoyage disque | Non | Oui |
| Assistance à distance, chat, téléphone | Oui | Oui |
| Remise sur les sessions d'assistance | — | −10 % |
Les tarifs, en entier
| Produit | Prix | Détail |
|---|---|---|
| Licence Pro | 30 € / an | Un PC, clé envoyée par e-mail |
| Essai Pro | Gratuit | 15 jours, un par ordinateur, sans carte bancaire |
| Assistance offerte | 15 min | Une fois par poste |
| Assistance au temps | 15 € / h | Au prorata, crédité aussitôt |
| Session courte | 19 € | Moins de 30 minutes |
| Session standard | 35 € | 30 à 60 minutes |
| Session longue | 59 € | Plus d'une heure |
| Formation | 45 € | Une heure |
| Urgence | + 20 € | Soir, week-end, jour férié |
Installation
Windows 10 ou 11 en 64 bits, et rien d'autre à prévoir. Les droits administrateur sont demandés — toutes les commandes de protection les exigent — et une visite guidée en sept étapes se lance au premier démarrage. Les mises à jour se font ensuite toutes seules.
Un seul point d'attention : un seul antivirus à la fois. Si un antivirus tiers est présent, l'installation s'interrompt en le nommant. C'est volontaire — deux moteurs qui se surveillent l'un l'autre rendent la machine inutilisable. Si vous êtes dans ce cas et que vous hésitez, appelez-moi, on le fait ensemble en cinq minutes.
Ce que Windows va vous afficher, et pourquoi
Au lancement du fichier, Windows affiche un bandeau bleu : « Windows a protégé votre ordinateur ». C'est déroutant quand on vient justement d'être piraté, alors autant vous le dire avant plutôt que vous laisser le découvrir seul.
Ce message ne dit pas que le fichier est dangereux. Il dit que Windows ne connaît pas encore l'éditeur. Un certificat d'éditeur se loue plusieurs centaines d'euros par an auprès d'une autorité de certification ; tant que ce logiciel est diffusé à petite échelle, je préfère vous l'expliquer que vous le facturer. Le même bandeau apparaît sur quantité de logiciels parfaitement sains d'auteurs indépendants.
- Informations complémentairesLe lien est discret, sous le texte du bandeau. Il ne ressemble pas à un bouton — c'est pour ça qu'on ne le voit pas.
- Exécuter quand mêmeLe bouton apparaît après le premier clic, en bas de la fenêtre. Windows demande ensuite l'autorisation administrateur : c'est normal, les commandes de protection l'exigent.
Comment être sûr que c'est bien mon fichier. Le téléchargement part de cette page vers GitHub, sous mon compte, où toutes les versions publiées sont visibles et datées. Si vous êtes arrivé ici par un lien reçu par message ou par mail, ne l'utilisez pas : revenez sur aidepiratage.fr et téléchargez depuis le bouton de cette page. Et dans le doute, appelez-moi avant de cliquer — c'est exactement le réflexe que ce site vous apprend à avoir.
Vos données
Pour la gestion des licences, l'application transmet une empreinte de l'ordinateur et l'adresse IP, à des fins d'activation et de prévention de la fraude. À l'achat, l'adresse e-mail sert à envoyer la clé. Le nom du poste, que vous saisissez vous-même, sert à vous identifier lors d'un dépannage.
Ces données sont hébergées sur Supabase, dans l'Union européenne. Elles ne sont ni revendues ni cédées, et sont supprimées sur simple demande. Le paiement est traité par Stripe : les données de carte ne passent ni par l'application ni par moi. Voir la politique de confidentialité.
Questions fréquentes
Faut-il désinstaller mon antivirus actuel ?
Oui, si c'est un antivirus tiers — l'installation s'interrompra sinon. Non, si vous n'utilisez que Windows Defender : c'est précisément lui que l'application pilote.
Est-ce que ça ralentit l'ordinateur ?
Moins qu'un second antivirus, puisqu'il n'y a pas de second moteur. La surveillance comportementale observe des événements que Windows produit déjà ; elle n'analyse pas les fichiers une seconde fois.
Que se passe-t-il à la fin de l'essai de 15 jours ?
L'application continue de fonctionner en version gratuite : analyses rapides, protections de base, détection comportementale et assistance restent actives. Rien n'est désinstallé, et aucun prélèvement n'a lieu — il n'y a pas de carte enregistrée.
Pourquoi la détection est-elle gratuite et la réponse payante ?
Parce qu'une alerte sert déjà à quelque chose, même sans pouvoir agir : elle vous dit d'appeler. Faire payer l'information reviendrait à laisser quelqu'un ignorer qu'il est en train de se faire chiffrer ses fichiers.
Je suis déjà client, dois-je réinstaller à chaque version ?
Non. Les mises à jour se font seules, dans les six heures suivant une publication.
La fiche produit complète, avec le détail de toutes les fonctionnalités : Fix72 Antivirus sur fix72.com. Un doute avant d'installer ? Écrivez-moi ou appelez le 07 51 13 37 69.
Quinze jours de Pro, et quinze minutes avec moi.
Pas de carte bancaire pour l'essai, pas de reconduction automatique, et une désinstallation ordinaire si ça ne vous convient pas.